Starter
$69/mes
o $690/año, con pago anual
- Hasta 10 equipos
- 1 usuario, 1 sesión simultánea
- Grabación de sesiones, soporte por correo
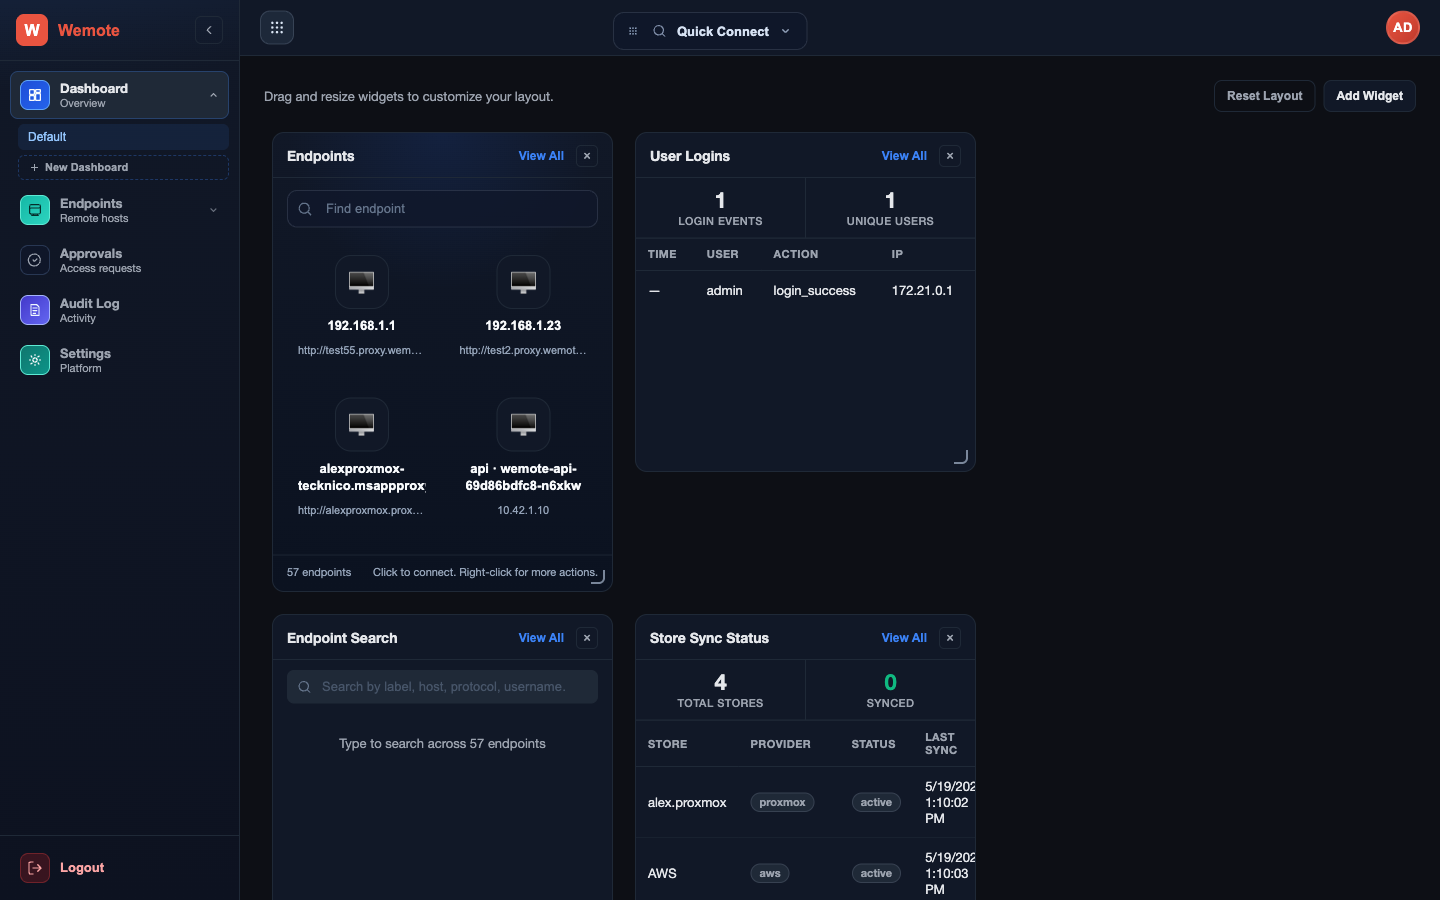
Conéctese a cada equipo desde un solo espacio de trabajo controlado. SSH, RDP, VNC, consolas de máquinas virtuales, HTTP y HTTPS, todo gestionado mediante políticas basadas en la identidad, grabado de principio a fin y controlado por una API que su CI puede usar.
Precio según la escala, no por usuario. Agregue técnicos o equipos dentro de un nivel sin costo adicional.
o $690/año, con pago anual
o $1,990/año, con pago anual
o $4,990/año, con pago anual
Precios en USD. Pague mes a mes, o pague anualmente y obtenga dos meses gratis. Cada plan comienza con una prueba de 14 días, que nuestro equipo configura con usted. El alojamiento, las actualizaciones, los respaldos y el monitoreo están incluidos. Los niveles ilimitados están sujetos a uso razonable.
Wemote no le agrega auditoría y políticas a una sesión remota: gestiona la sesión en sí. Eso cambia lo que es posible en el borde de su infraestructura.
Sin agente, sin controlador, sin cliente instalado. Cualquier navegador moderno, con transporte WebRTC y WebSocket.
Acceso por tiempo limitado, gestión según el rol, elevación de privilegios justo a tiempo y revocable por sesión.
Captura completa de la sesión con transcripción con búsqueda, reproductor y registro de auditoría inmutable.
Cada acción que puede hacer en la interfaz está a una llamada de API. Su CI puede abrir sesiones, rotar accesos y consultar registros.
Los bastiones tradicionales están al lado de su política. Wemote está dentro de ella. Cada conexión es una sesión gestionada: la autenticación ocurre en el borde, la política se evalúa en cada solicitud y el intermediario rechaza todo lo que no cumple. No hay un acceso amplio a la red que se pueda evadir: cada sesión se autoriza por solicitud, no por red.
Las sesiones pueden tener tiempo limitado, depender del rol, limitarse a un solo destino y revocarse a mitad de la sesión si cambia la política. Funciona igual si su usuario está en la oficina o en el wifi de una cafetería, porque la confianza no depende de la red.
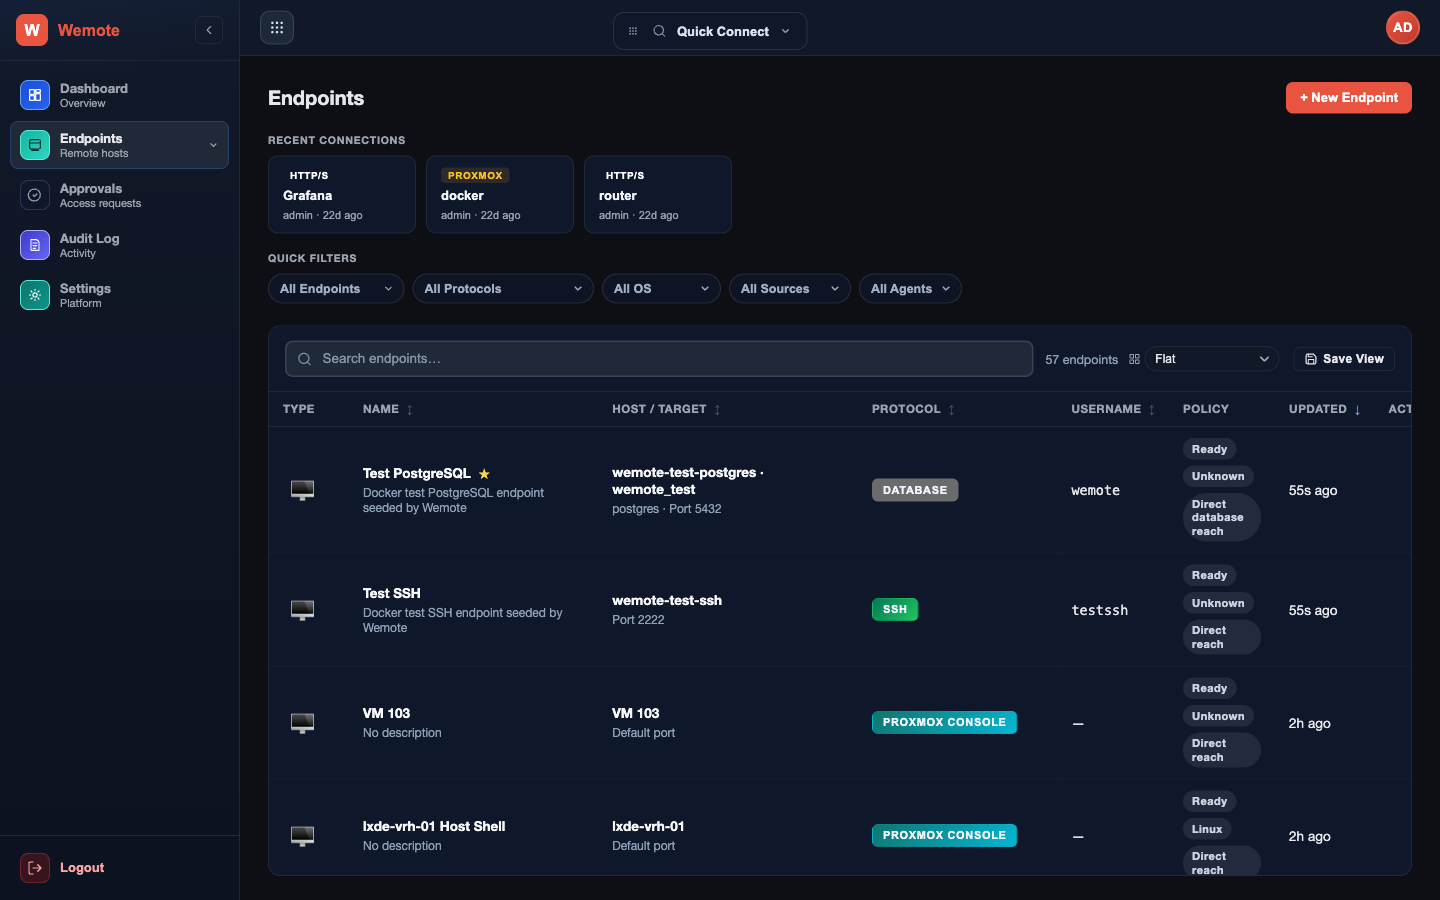
El panel de Wemote funciona sobre la misma API que se incluye con la CLI. No hay acciones exclusivas de la interfaz. Eso significa que todo lo que quiera automatizar (abrir sesiones, rotar credenciales, revocar accesos al cambio de turno, exportar transcripciones de auditoría) es solo una llamada de API.
Los webhooks se activan con los eventos del ciclo de vida de las sesiones, para que su SIEM, su sistema de tickets o su bot de aprobaciones reaccionen en tiempo real. Y GraphQL para los casos de análisis.
Vea una sesión real: un equipo HTTP/S se abre a través del intermediario, Wemote inyecta la credencial guardada, el operador trabaja dentro de la aplicación y toda la sesión se graba para reproducirla; las credenciales nunca salen de la bóveda.
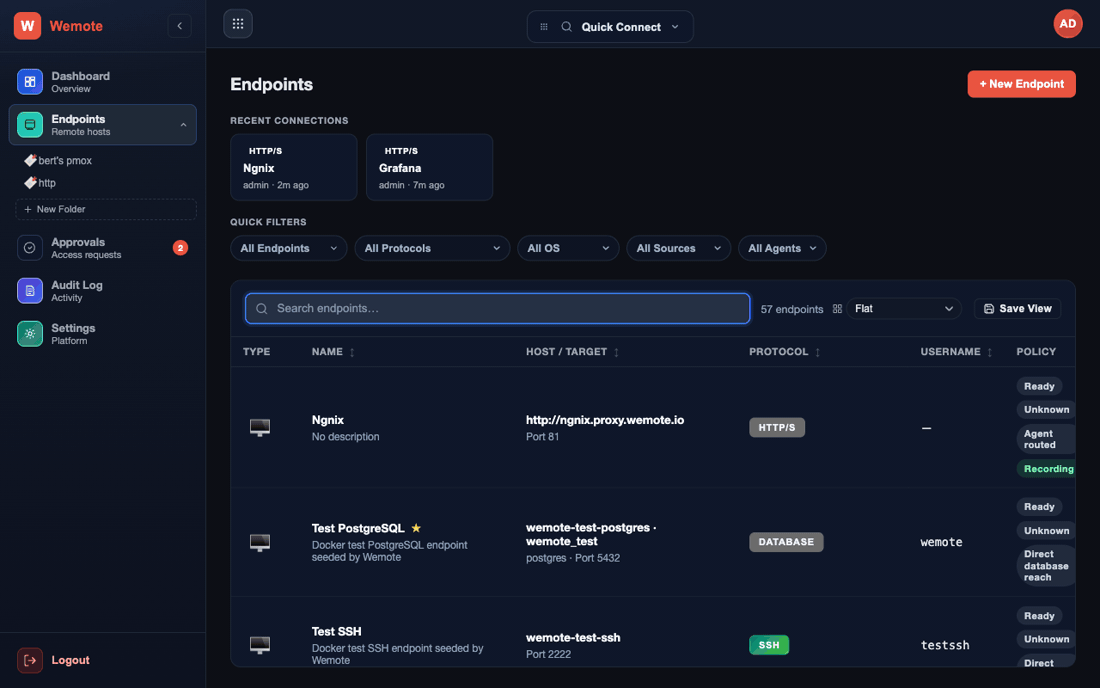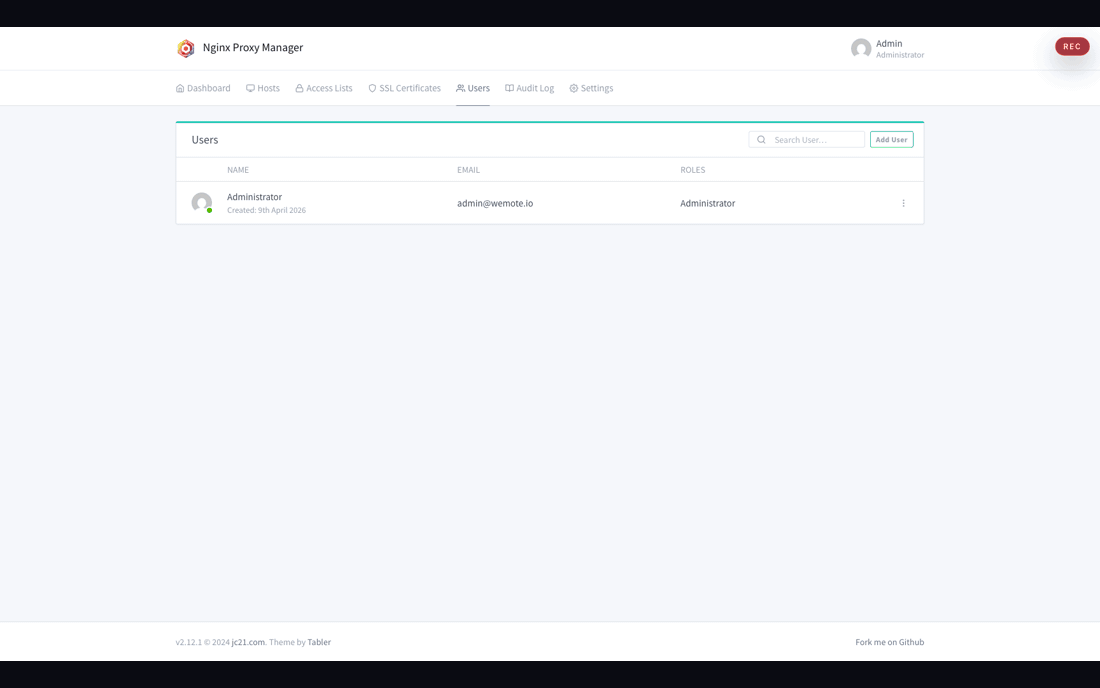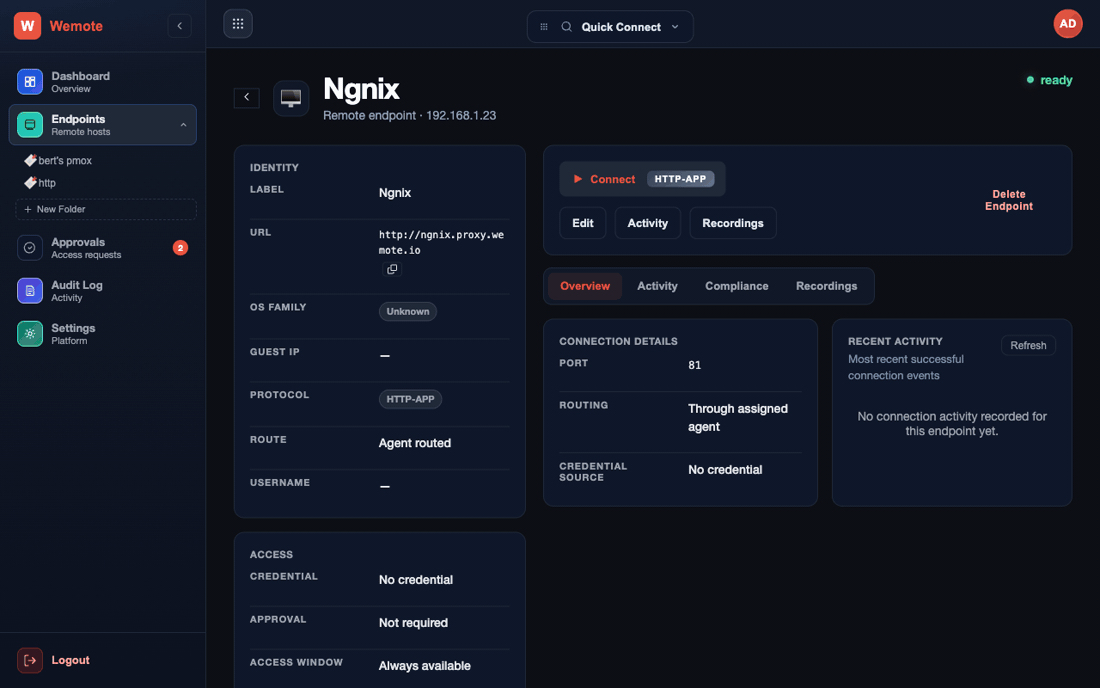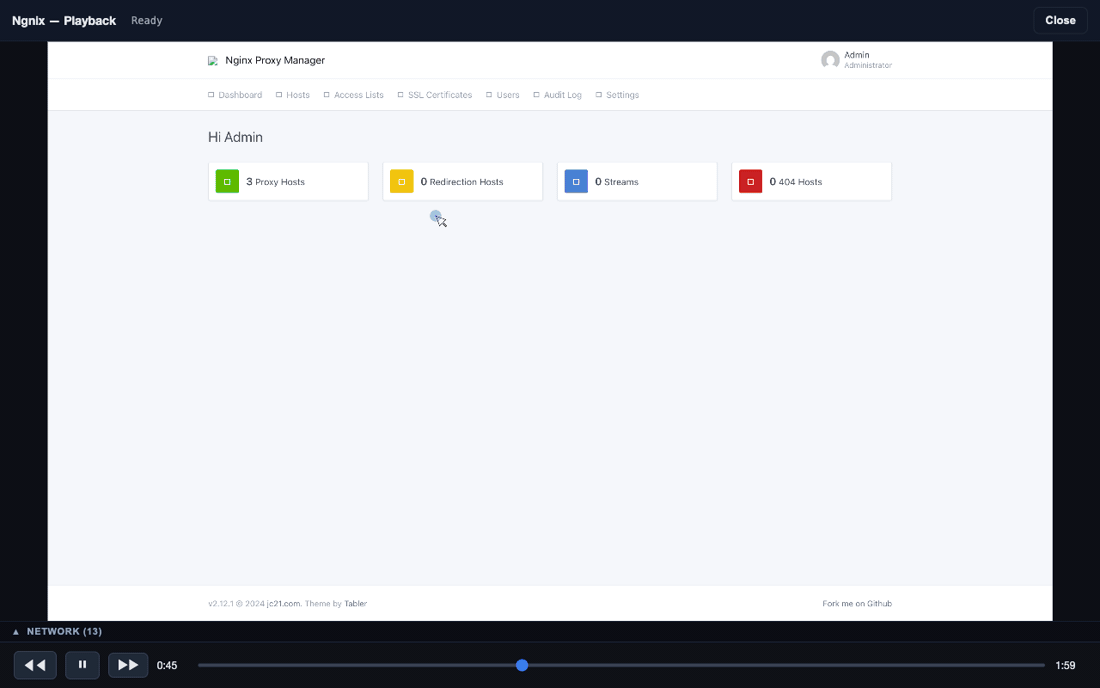
El usuario elige una credencial por su nombre. La contraseña real vive en la bóveda de Wemote y se inyecta al iniciar la sesión; nunca se expone al navegador del operador.
Nginx Proxy Manager, Grafana, Netdata, paneles de administración internos: cualquier cosa con un formulario de inicio de sesión se puede gestionar. El operador llega al panel ya autenticado.
Cada sesión gestionada se graba con una reproducción con búsqueda. Vuelva a abrir el perfil del equipo, vaya a la pestaña de grabaciones y revise exactamente lo que pasó, cuadro por cuadro.
Las aprobaciones, el registro de auditoría y la configuración de la plataforma viven en una sola consola controlada: sin herramientas de administración aparte y sin saltar entre sistemas.
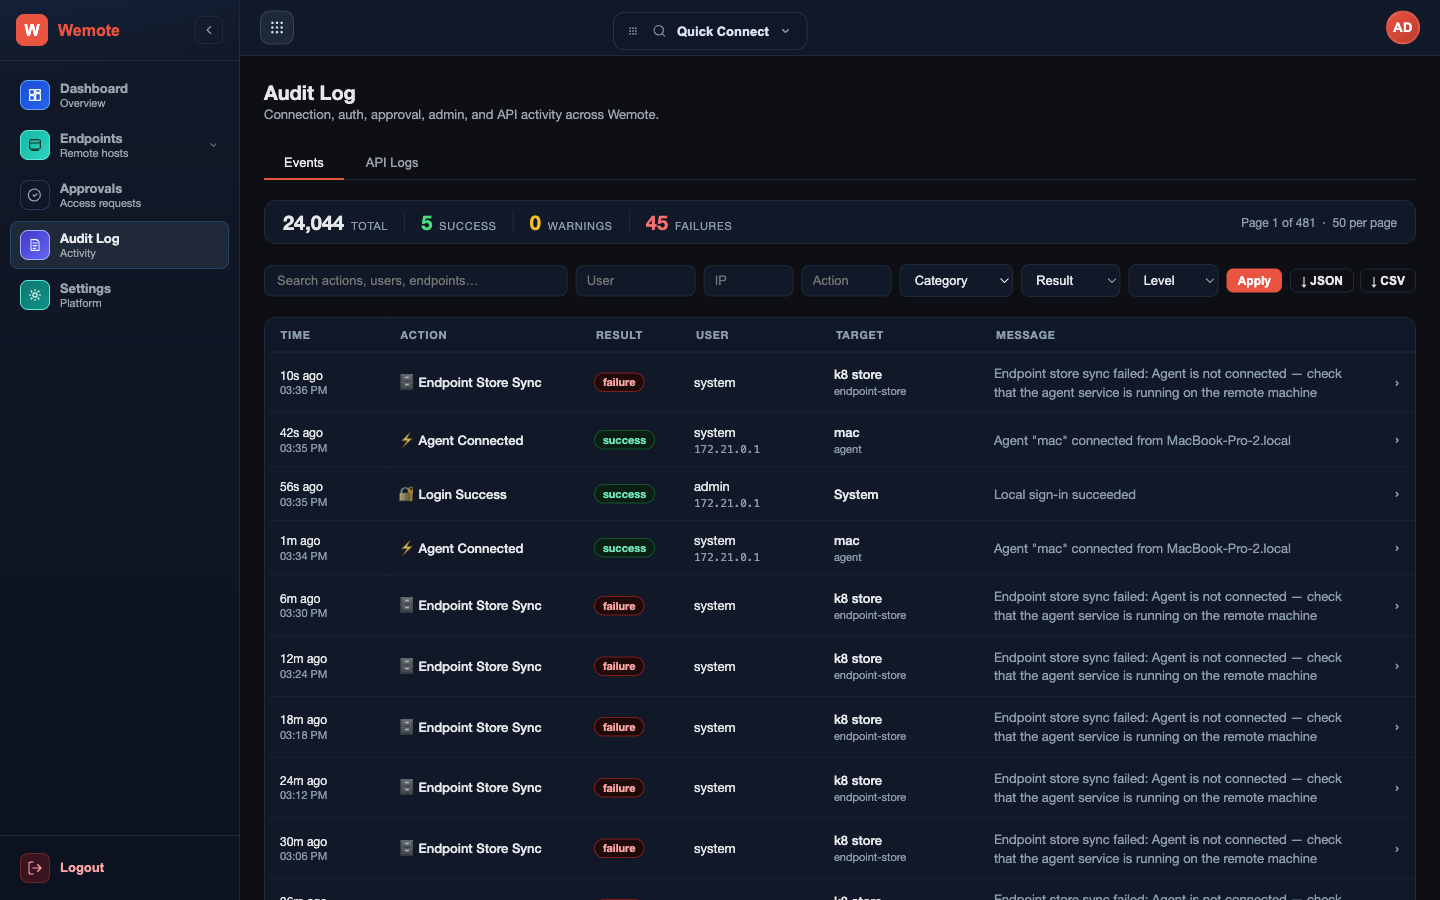
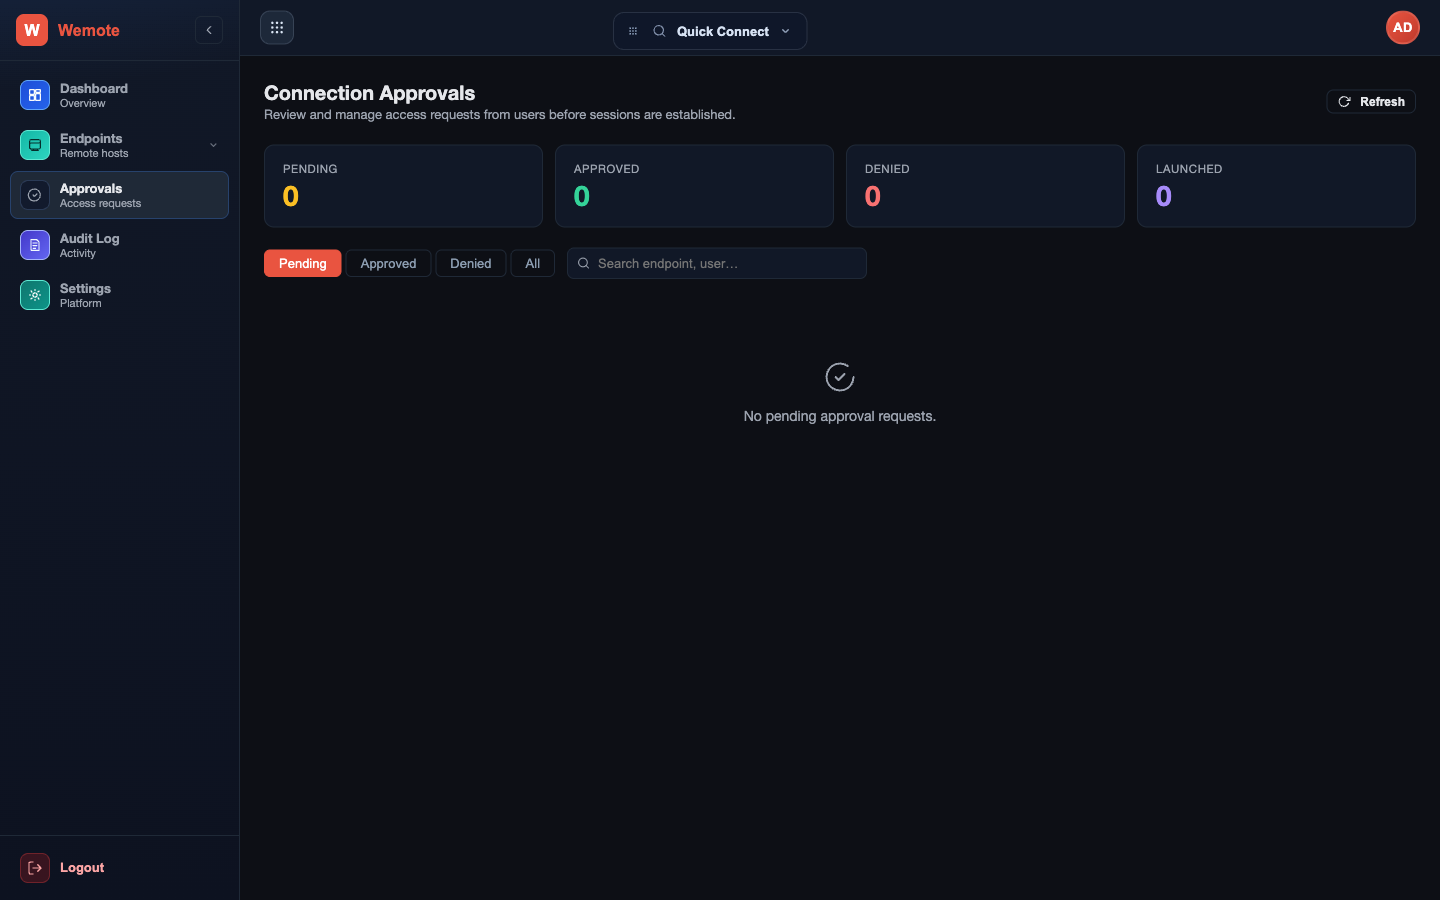
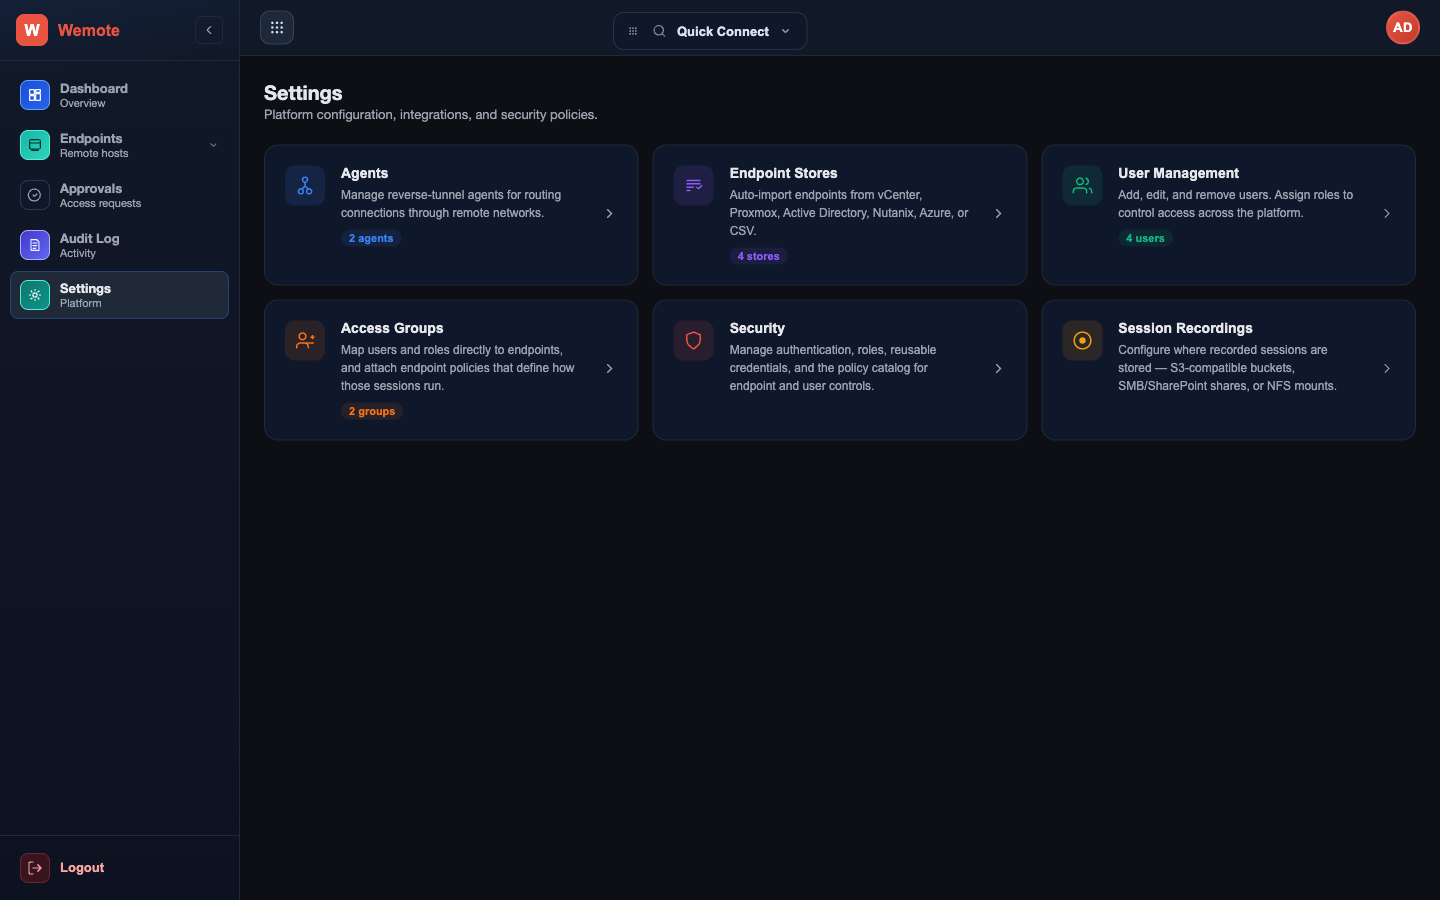
Un solo intermediario en lugar de una constelación de servidores de salto. Basado en la identidad, grabado y revocable, y sin tener que hacer SSH dos veces para llegar a cualquier lado.
Dé acceso a contratistas y proveedores a destinos específicos, por tiempo limitado y grabado, sin crear una cuenta permanente que dure más que el trabajo.
Los ingenieros solicitan una sesión en producción, se activa el flujo de aprobación, el acceso se abre por 30 minutos y vence solo. Sin administradores permanentes.
SOC 2, HIPAA, auditoría interna: Wemote captura la evidencia (sesión grabada, registro inmutable, decisión de política) sin trámites manuales.
Cuéntenos a qué necesita conectarse y nuestro equipo preparará su espacio de Wemote alojado y lo conectará.